PCシークレットモードは会社にバレる?履歴消去の盲点と監視の真相
ブラウザのウィンドウがダークトーンに切り替わり、見慣れたシルエットのアイコンが画面に浮かび上がると、多くの利用者は「これで誰にも監視されない」という絶対的な安心感を抱いてしまう。だが、その心理的な過信こそが思わぬセキュリティ事故や社内トラブルを招く元凶となっている。Google Chromeの「シークレットモード」やMicrosoft Edgeの「InPrivateブラウズ」は、手元の端末内に閲覧ログを残さないための局所的な機能に過ぎず、外部ネットワークとのデータ送受信まで覆い隠す隠れ蓑ではない。
特に企業の管理下にあるネットワークや家庭内ルーターを経由する場合、利用者がどのWebサイトへアクセスしたかという記録は、サーバーやゲートウェイ側に克明に残される。2026年現在のブラウザ仕様や巨大テック企業を巡る法廷闘争の結末を踏まえ、一般に信じられている「完全匿名化」の俗説を徹底検証し、端末操作の裏側で実際に何が起きているのかを技術的・組織的な観点から解き明かしていく。
📌 【この記事の重要ポイントまとめ】
- 要点1:パソコンのシークレットモードは端末内の閲覧履歴やCookieを即座に破棄するが、社内LAN、Wi-Fiルーター、プロバイダ側の通信ログにはアクセス先が明確に残る。
- 要点2:Googleの大規模訴訟と和解を経た2026年最新仕様では、サードパーティCookieの厳格な排除やデータ収集範囲の明文化が進み、「何が守られ、何が守られないか」の境界線が再定義されている。
- 要点3:プライバシーを真に防護するには、DNSキャッシュの適切なフラッシュ手順や暗号化通信の仕組みを把握し、業務用端末における公私の心理的境界線を遵守する姿勢が不可欠となる。
【誤解の解明】履歴が残らないは本当か?会社やプロバイダにバレる決定的な理由
「ブラウザを閉じればすべての痕跡が消滅する」という認識は、半分正しく、半分は致命的な誤解である。シークレットモードが実行する処理の本質は、あくまで「ローカル端末上のストレージに閲覧履歴、フォーム入力情報、キャッシュ、Cookieを書き込まない」というスタンドアロンな動作に限定されている。通信相手のWebサーバーや、途中の経路に位置するネットワーク機器から見れば、通常のブラウジングと何ら変わりのないHTTP/HTTPSリクエストが通過しているに過ぎない。
オフィスのパソコン環境において、パソコンシークレットモード会社にバレる理由は主に3つのネットワーク監視ポイントに集約される。第1に、企業が導入している統合脅威管理(UTM)や次世代ファイアウォール(NGFW)の存在である。通信がHTTPSで暗号化されていても、接続先のドメイン名を解決するDNSリクエストや、サーバー証明書の送受信時に交わされるSNI(Server Name Indication)情報は平文に近い形で識別可能であり、社内ゲートウェイを通過したログに「いつ、どの社内IPが、どのドメインへ接続したか」がタイムスタンプとともに記録される。
第2に、近年の法人PCで標準配備となっているEDR(Endpoint Detection and Response)や資産管理エージェントの挙動が挙げられる。これらの常駐ソフトウェアはブラウザの内部処理とは無関係に、OSレベルでプロセスやアクティブウィンドウのタイトルバー、生成されたネットワークソケットを監視している。ブラウザが画面上にタブを開いた事実そのものがOSイベントとして検知されるため、シークレットウィンドウ内の行動であっても、情シス部門の管理ダッシュボードには詳細なログがリアルタイム転送される。
第3の盲点が、インターネット接続を提供するISP(通信事業者)の存在だ。シークレットモード安全性とプロバイダ監視の評判についてネット上では様々な憶測が飛び交うが、電気通信事業法に基づく適正な運用基準に沿って、通信メタデータ(IPアドレス、接続先、パケットサイズ、接続日時)は機械的に処理されている。犯罪捜査や法的な開示請求が発生した際には、これらのログが決定的な証拠として提出されるため、プロバイダ視点においてシークレットモードは何の遮断壁にもならない。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 端末ローカル履歴 | ブラウザ終了時に100%消去 | 通常モードは無期限または一定日数保存 | 同一PCを物理的に共有する家族などへの目隠しとしては極めて強固。 |
| 企業ネットワーク監視 | ドメイン把握率95%以上(UTM・プロキシ) | 主要企業で約80%がログ監視システム導入 | 勤務先での私的ブラウジングは完全に可視化されていると認識すべき。 |
| Wi-Fiルーター/DNS | ログ保持期間30日〜90日間(機種による) | 家庭用・業務用ルーターの標準仕様 | DNSクエリは平文送信が多いため、ルーター管理者から宛先が判明する。 |
| Web広告トラッカー | フィンガープリント照合精度約70〜80% | IP、解像度、OS環境等で同一人物を推定 | Cookieを拒絶しても、訪問先サイト側でのクロスサイト追跡は完全には防げない。 |
【操作ガイド】一瞬で起動するパソコンシークレットモードショートカットと解除方法
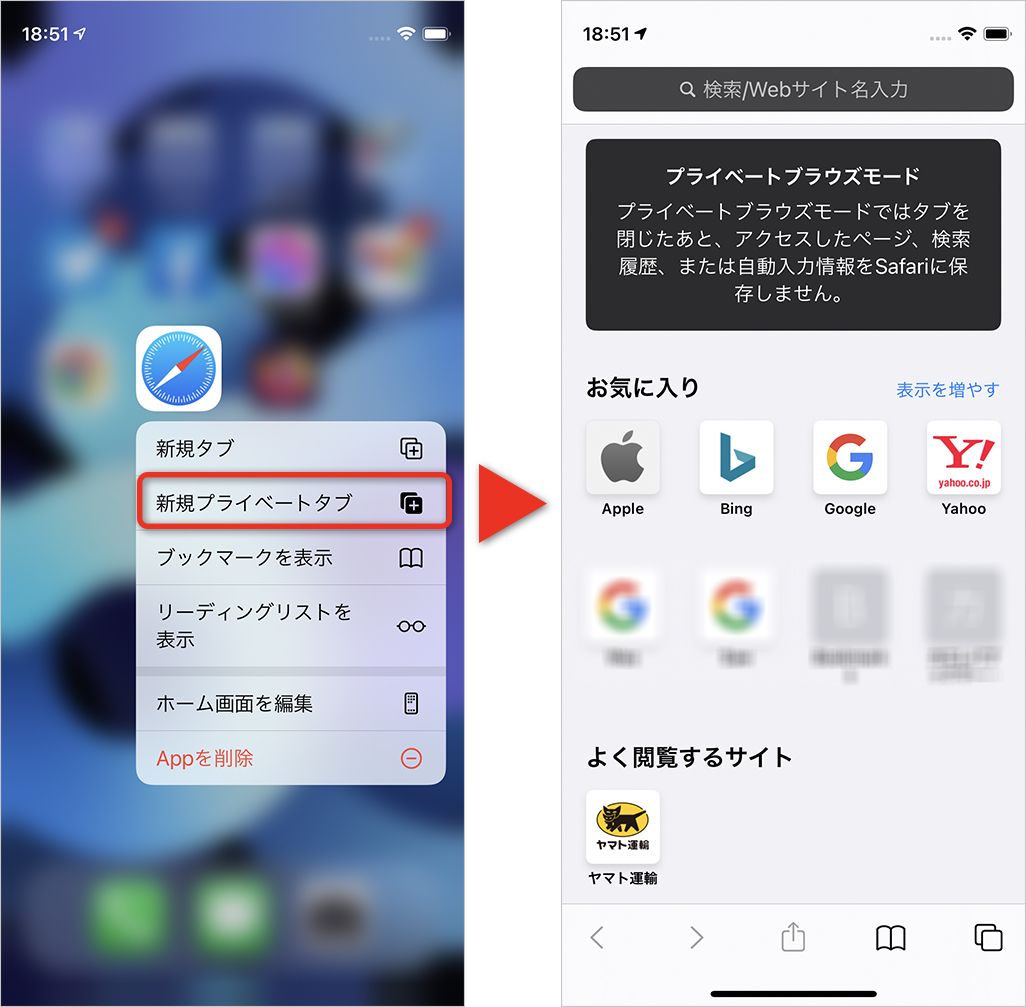
日々の作業効率を高めつつ、家族との共用PCなどで検索結果を汚したくない場合には、キーボードコマンドによる迅速な起動が最も実用的である。マウスで複雑な階層メニューを辿る必要はない。主要ブラウザは統一感のある入力体系を採用している。
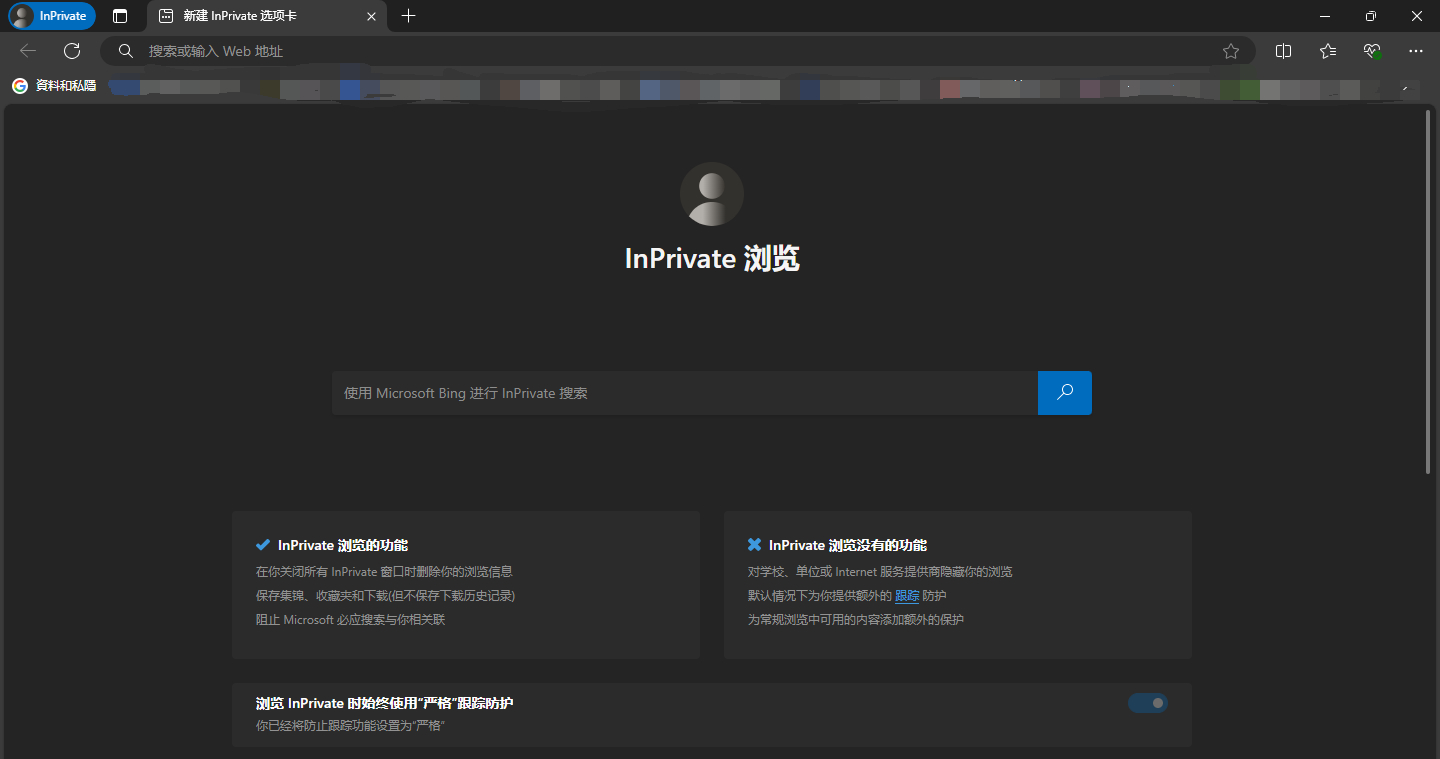
パソコンシークレットモードショートカットとして最も多用されるのは、Windows環境における「Ctrl + Shift + N」の同時押しだ。Google ChromeおよびMicrosoft Edgeでは、このキー操作ひとつで独立した黒基調のプライベートウィンドウが瞬時に立ち上がる。一方、Mac環境の利用者は「Command + Shift + N」を使用する。なお、Mozilla Firefoxを利用している場合は「Ctrl + Shift + P」(MacはCommand + Shift + P)が割り当てられているため、ブラウザごとの僅かな差異を把握しておくと戸惑わない。
ビジネスシーンで広く利用されるEdgeのInPrivateブラウズ切り替え設定についても触れておきたい。Edgeでは画面右上のプロファイルアイコンをクリックし、「新しいInPrivateウィンドウを開く」を選択するほか、タスクバーのアイコンを右クリックして直接起動することもできる。さらに業務アカウントと個人アカウントの切り替えをスムーズにするため、設定画面(edge://settings/privacy)から特定のアカウントでの自動ログイン設定を切り離し、常にクリーンな状態で外部クラウドツールを検証できる環境を構築しておくことが推奨される。
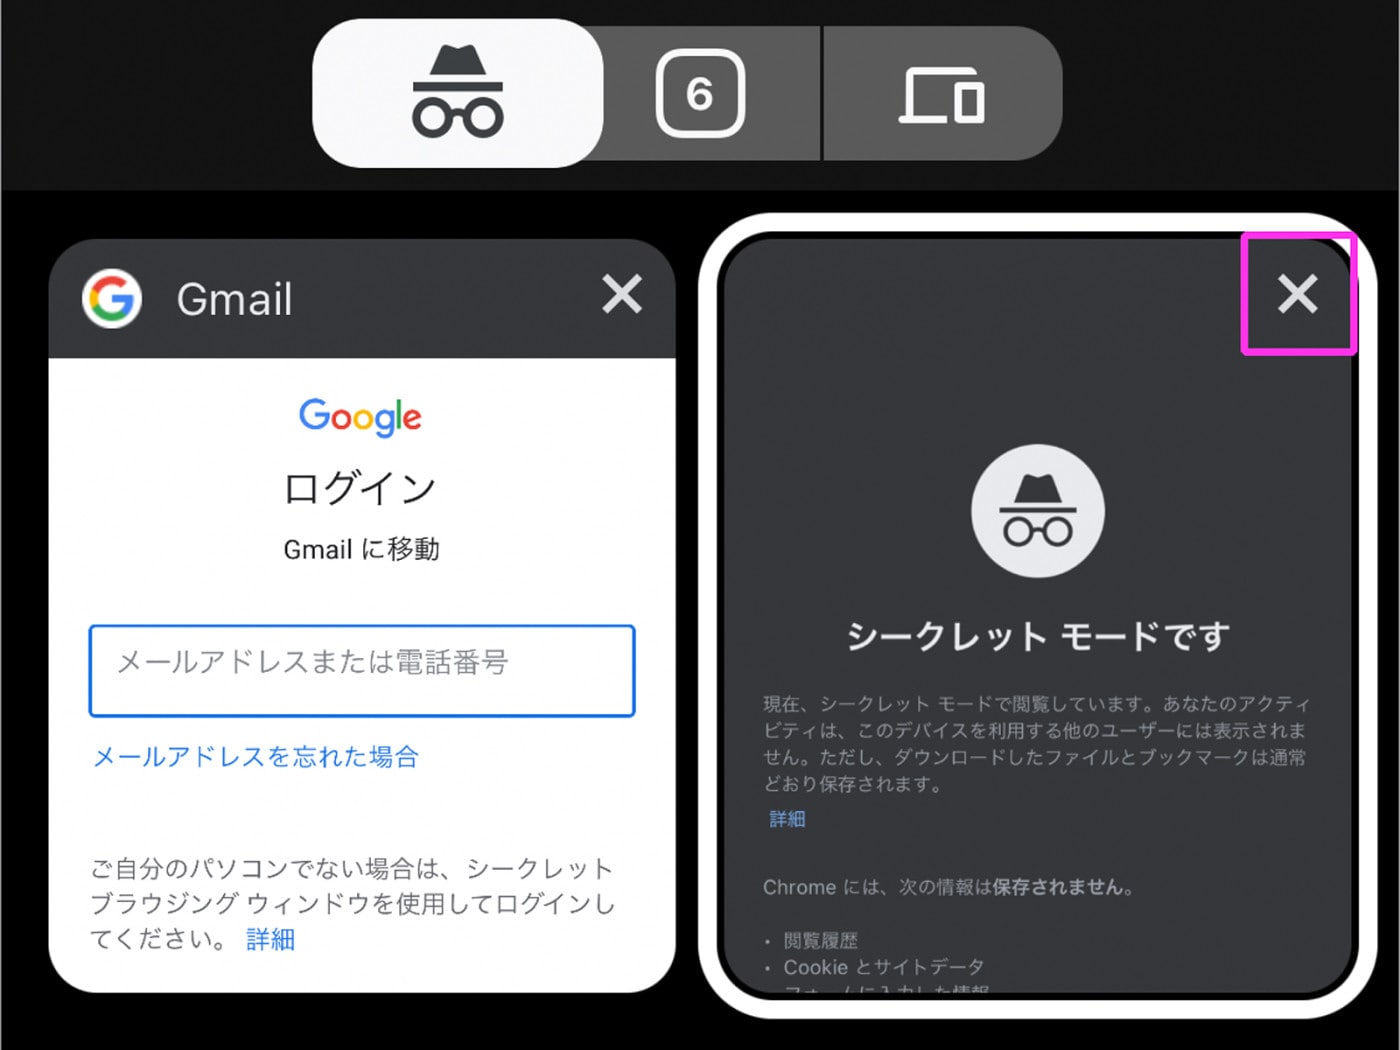
作業終了時のChromeシークレットモード解除方法は至極単純だ。開いているシークレットウィンドウの右上にある「×」ボタンを押してウィンドウを閉じるか、キーボードの「Ctrl + Shift + W」(MacはCommand + Shift + W)で一括終了させればよい。すべてのシークレットウィンドウを閉じた段階で、そのセッション中に生成された一時Cookieやサイトデータはメモリ上から完全に破棄される。ただし、背後で通常ウィンドウが開いたままになっている場合、そちらでログイン済みのセッションは維持されるため、混同しないよう画面配色の違いを視認する習慣をつけたい。
【技術検証】シークレットモードWi-Fi管理者ログの真相と履歴復元のメカニズム
「自宅やカフェのWi-Fiを使っているとき、管理者に自分の閲覧先が見えているのか」という疑問は、SNSの質問コミュニティでも頻繁に取り沙汰されるトピックだ。結論から言えば、シークレットモードWi-Fi管理者ログの真相は「どのサイトを見に行ったかというドメイン名は、ネットワーク機器に丸見えである」という点に尽きる。
ブラウザがWebページを取得する際、まず行われるのがドメイン名(例:example.com)をIPアドレスに変換するDNSクエリの送信である。この問い合わせ通信が暗号化されていない標準的な設定の場合、Wi-FiルーターのパケットキャプチャやDNS中継ログには、どのMACアドレスを持つ端末がいつそのドメインを問い合わせたかが明瞭に記録される。HTTPS通信によってページ内の具体的なコンテンツ(記事の中身や入力パスワード)は暗号化されるものの、「動画配信サイトを深夜2時に閲覧していた」「特定の医療情報サイトを訪れていた」という事実そのものは覆い隠せない。
さらに見落とされがちなのが、端末内部に蓄積されるネットワークの残骸である。巷で囁かれるパソコンシークレットモード履歴復元の真相を検証すると、ブラウザのGUI上からは消去された履歴が、OSのDNSリゾルバキャッシュやページングファイル、RAMダンプの解析によって部分的に再構築できる技術的実態が浮かび上がる。特にWindowsのDNSキャッシュは、ブラウザが閉じた後も一定時間OS内部に残り続ける。
この痕跡を完全に一掃するためには、定期的な手動メンテナンスが有効となる。具体的なパソコンシークレットモードDNSキャッシュ削除手順は次の通りだ。
- キーボードの「Windowsキー + R」を押し、「ファイル名を指定して実行」ダイアログに「
cmd」と入力してEnterを押す。 - 立ち上がったコマンドプロンプト画面に「
ipconfig /flushdns」と入力し、Enterキーを実行する。 - 「DNS リゾルバー キャッシュは正常にフラッシュされました」というメッセージが表示されれば、OS内に蓄積されていた名前解決履歴は完全にクリアされる。
さらにChrome内部のDNSキャッシュも併せて初期化したい場合は、アドレスバーに「chrome://net-internals/#dns」と入力し、「Clear host cache」ボタンを押下することで、ブラウザ独自のキャッシュレイヤーからも通信先の痕跡を完全に拭い去ることが可能だ。
【法廷闘争の深層】パソコンシークレットモードGoogle訴訟の経緯とCookie追跡の最新動向
シークレットモードを取り巻くプライバシーの議論が一躍世界的な関心事となった背景には、米国で提起された大規模な集団訴訟(Brown v. Google)が存在する。利用者がシークレットモードを使用している最中であっても、Google広告やGoogleアナリティクスを導入している第三者Webサイトを訪れた際、Googleのトラッキング基盤がユーザーの識別情報を収集し続けていたとして、同社は2020年にカリフォルニア州連邦地裁へ提訴された。
原告側は「消費者は閲覧履歴が一切追跡されないと信じ込まされていた」と主張し、損害賠償総額は50億ドル規模にまで膨らんだ。このパソコンシークレットモードGoogle訴訟の経緯は、巨大IT企業におけるプライバシー保護のあり方に根本的な変革を迫ることになる。最終的に裁判所への提出資料と和解手続きを通じて、Googleは数兆件に上るプライベート閲覧データの破棄・修正に応じ、シークレットモードの新規タブ画面に表示される免責事項の文言を抜本的に書き換える方針で合意に至った。
この法廷闘争の帰結と技術革新を凝縮したものが、パソコンシークレットモード2026年最新仕様まとめである。現在展開されているChromeのシークレットウィンドウには、「ウェブサイト、雇用主、学校、利用しているインターネットサービスプロバイダには閲覧状況が引き続き表示される場合がある」という警告がより明確に印字されるようになった。同時に、シークレットモードCookie追跡の最新動向として、サードパーティCookieのデフォルト無効化が標準化され、クロスサイトでの行動追跡に対してより強固なプロテクトが適用される仕様へと移行している。
しかしながら、広告業界側も指をくわえて見ているわけではない。ブラウザフィンガープリンティングと呼ばれる手法を用い、IPアドレス、画面解像度、インストール済みフォント、GPUレンダリングの微細な差異を組み合わせて個別端末を特定する技術が進化を続けている。シークレットモードが提供する保護は「ブラウザによる記録の破棄」であり、「広告主による高度な統計的追跡」を完全に無力化する防護壁ではないという現実は、利用者が正しく認識しておくべき事実である。
【実態検証】シークレットモード個人情報保護のネットの反応と利用者のリアルな盲点
インターネット上の掲示板やSNSでは、機能への過度な信頼が招いたトラブル体験談が後を絶たない。シークレットモード個人情報保護のネットの反応をソーシャルリスニングすると、生々しい利用者の声が可視化されてくる。大手SNSや知恵袋、IT技術系フォーラムに投稿されたリアルな声を分析すると、次のような現場の悲喜こもごもが浮き彫りになる。
「リモートワーク用の貸与ノートPCでシークレットモードにして転職サイトを見ていたら、翌週に社内情シスから私的利用の警告メールが届いて凍りついた」(30代・IT企業勤務)
「家族と共用のリビングPCでクリスマスプレゼントを選んでいたが、シークレットモードを閉じた後、通常モードのブラウザにその商品のリターゲティング広告が大量に出てしまい、サプライズが完全にバレた」(40代・会社員)
「5chやXで『Wi-Fiルーターのログを見れば家族の夜の閲覧先が全部出ている』というスレッドを読んで背筋が寒くなった。設定画面を開いたら本当にURLのホスト名がズラリと並んでいた」(20代・学生)
これらの事例が示しているのは、人々が「画面の見た目がダークモードになったこと」に安堵し、目に見えないネットワークインフラの存在を失念してしまう心理現象だ。情報セキュリティの専門家はこの状態をしばしば「プライバシー・シアター(安心感を演出するだけの見せかけ)」と呼称する。
【プロの結論】「不可視性の錯覚」を脱する心理的バウンダリーと利用判断基準
社会心理学や組織行動論の観点からこの問題を紐解くと、在宅勤務の普及に伴い、個人のプライベート空間と企業のパブリック領域の「物理的境界線」が崩壊したことが根底にある。自室というリラックスした環境に身を置くことで、利用者は無意識のうちに「自分だけの時間」を過ごしていると錯覚する。その結果、業務端末上でシークレットモードを立ち上げるという、不用意な公私混同行動へ走ってしまうのだ。
組織における健全な自立性を保つためには、端末と通信のレイヤーにおける「心理的バウンダリー(境界線)」の再構築が欠かせない。どのような場面でシークレットモードを活用し、どのような状況では絶対に避けるべきなのか。客観的な判断基準を以下に提示する。
▼シークレットモードの活用が向いている人・場面(推奨)
- 同一PCを家族や同僚と共用しているケース:一時的に自分のGoogleアカウントやSNSへログインし、終了後にログアウトし忘れるリスクを未然に防ぎたい場面。
- 過去の検索履歴に左右されたくないケース:旅行の航空券予約やホテル価格の検索時、過去の閲覧履歴や検索アルゴリズムによるパーソナライズを排除した素の価格情報を比較したい場面。
- Web開発やデザインの挙動テスト:古いキャッシュデータを読み込まずに、更新直後のWebサイトのレイアウト崩れや初回訪問時のUI挙動を検証したい場面。
▼シークレットモードをおすすめできない人・場面(危険・不適格)
- 社用PCや職場のWi-Fi回線を利用しているケース:転職活動、副業の作業、私的メッセージの送受信。管理サーバーやEDRに確実に記録されるため、就業規則違反に直結する。
- 完全な匿名性や発信者情報の秘匿を求めているケース:掲示板への書き込みや告発行為。プロバイダにはIPアドレスと接続記録が残るため、法的手続きを経れば身元は確実に特定される。
- 公衆無線LANでのセキュリティ確保を期待するケース:街中のフリーWi-Fiにおける盗聴リスクは防げない。暗号化トンネルを確立する信頼性の高いVPNの併用が必須である。
【パソコン シークレット モード】に関するよくある質問(FAQ)
Q1:会社のPCでシークレットモードを使えば、私用メールやSNSを見ても本当にバレませんか?
A1:高い確率でバレる。シークレットモードはパソコン内のブラウザ履歴を残さないだけであり、社内ネットワークのファイアウォール、プロキシサーバー、業務用PCに導入されているEDR(監視ソフトウェア)には、接続先のドメイン名や通信日時が詳細に記録されている。情シス部門が定期監査を行えば、容易に私的利用が発覚する。
Q2:シークレットモードを閉じ忘れた場合、パソコンの電源を切れば履歴は完全に消えますか?
A2:ブラウザのデータは消去されるが、OSレベルのキャッシュには注意が必要である。PCを再起動またはシャットダウンすれば、メモリ上に展開されていたシークレットモードのセッションデータや一時Cookieは完全にクリアされる。ただし、再起動を行わずにスリープさせただけの場合は、ブラウザプロセスが生きていればセッションが保持され続けるため、必ず明示的にウィンドウをすべて閉じる操作が不可欠だ。
Q3:自宅のWi-Fiでシークレットモードを使えば、親や同居人に閲覧サイトを知られることはありませんか?
A3:ルーターの仕様と管理者の知識レベルに依存する。一般的な家庭用ルーターであっても、管理画面のシステムログやDNSクエリログを確認できる機種の場合、接続先ドメイン(ホスト名)が一覧表示される。また、ルーターにペアレンタルコントロール機能が設定されている場合、特定カテゴリのサイトへのアクセス試行はブロックおよびログ通知の対象となるため、完全な秘匿は期待できない。
Q4:VPNを接続した上でシークレットモードを使えば、完全なプライバシーは保てますか?
A4:ネットワーク上の秘匿性は大幅に向上するが、過信は禁物である。ノーログポリシーを掲げる信頼性の高いVPNサービスを併用すれば、Wi-Fi管理者やプロバイダから通信内容および接続先ドメインを隠蔽できる。しかし、社用PCにインストールされた監視エージェント(EDR)はVPNトンネルに入る前の端末内イベントを記録するため、会社PCでの追跡は防げない。また、アクセス先サイトでアカウントログインを行えば、そのサイト内部での行動はすべてアカウントに紐づいて追跡される。
まとめ:今後の動向と失敗しないための判断基準
デジタル機器が個人の私生活と仕事の領域に深く侵食した現代において、ブラウザが提示するアイコンの意匠に惑わされず、その裏側で動作する情報流通の仕組みを正確に捉えるリテラシーが問われている。シークレットモードは「同一端末内のローカルデータを掃除する」ための優れたユーティリティツールであり、それ以上の万能なプライバシー防壁ではない。
2026年以降、巨大プラットフォーマーに対する規制強化とデータ追跡技術のせめぎ合いはさらに加速していく。トラッキング防止機能の進化を歓迎しつつも、「ネットワークを経由する以上、通信のメタデータはどこかに記録される」という物理原則を常に忘れてはならない。業務端末では徹底して私的利用を排除し、個人利用の場面ではツールの得手不得手を理解した上で正しく活用する。それこそが、情報化社会において自身のデジタルフットプリントを安全にコントロールするための唯一確実なアプローチである。 (出典: パソコン シークレット モード(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。